钓鱼邮件演练
在获得授权后,我们按企业真实业务场景设计多轮仿真邮件,形态覆盖恶意附件、诱导链接与仿冒登录页。演练全程只记录行为、不收集任何真实凭据:统计打开率、点击率、信息提交率与主动上报率,按部门与岗位给出风险画像,再配套一次针对性的意识培训,并用同难度场景复测,验证改进是否真的发生。
服务内容
- 结合业务场景定制邮件与话术
- 分批投递,控制影响范围
- 按部门与岗位输出风险画像
- 培训后同难度复测,验证改进效果
服务流程
1确认范围与授权
2场景与话术设计
3分批投递与行为记录
4数据分析与风险画像
5培训、复测与改进建议
咨询此服务
漏洞评估
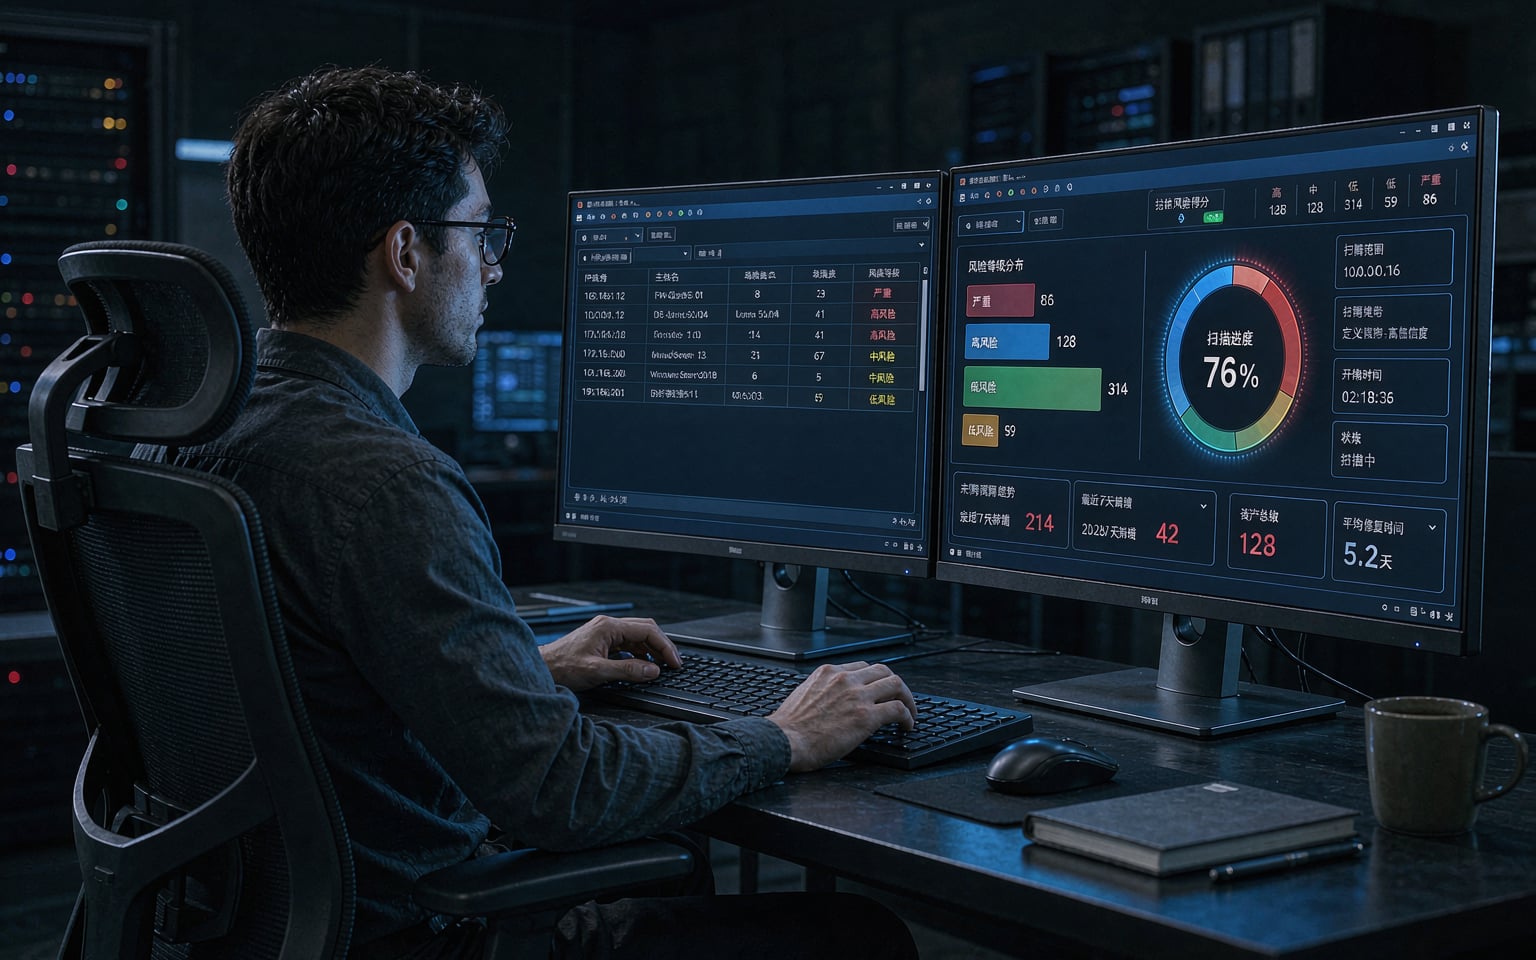
我们从资产梳理开始:把域名、IP、端口、系统与中间件逐项登记清楚,形成可维护的资产台账。随后以自动化检测工具覆盖全量资产,再由工程师逐条人工复核扫描结果,剔除误报、确认真实可利用的高危问题,按可利用性与影响范围定级,并给出可直接执行的修复方案与加固建议。交付的是经过验证的结论,不是一份扫描器导出的原始报表。
服务内容
- 资产台账梳理与暴露面确认
- 自动化检测工具全量覆盖
- 逐条人工复核,剔除误报
- 按可利用性定级并给出修复方案
服务流程
1资产梳理与范围确认
2自动化检测执行
3结果人工复核
4风险定级与修复建议
5报告交付与复测
咨询此服务
渗透测试
在书面授权与约定时间窗口内,我们以攻击者视角对 Web 应用、移动 APP、主机与内网开展测试:从信息收集、边界突破到权限提升与横向移动,完整模拟真实攻击路径,验证每个漏洞是否真实可利用、能被利用到什么程度。测试过程留存完整记录,结束后按风险等级输出报告、复现步骤与整改建议,并在整改完成后安排复测,确认风险真正闭环。
服务内容
- 按目标定制测试策略与时间窗口
- 漏洞利用与真实性验证
- 按风险等级分类呈现影响
- 整改后复测,确认风险闭环
服务流程
1授权确认与范围界定
2信息收集与资产梳理
3漏洞验证与深入利用
4过程记录与风险定级
5报告交付与复测验证
咨询此服务